
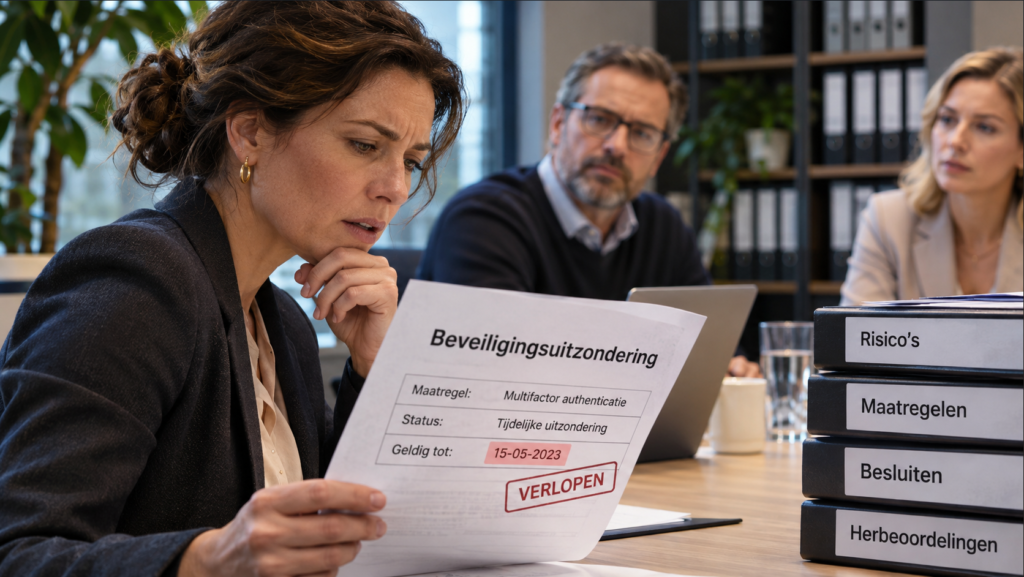
Een beveiligingsmaatregel kan niet worden ingevoerd. Er wordt een tijdelijke uitzondering afgesproken. Iedereen begrijpt waarom. Maar wie controleert vervolgens of die uitzondering nog verantwoord is?
Het zou maar drie maanden duren
Een organisatie gebruikt een belangrijke applicatie voor de personeelsadministratie.
Tijdens een beveiligingscontrole blijkt dat de applicatie geen multifactorauthenticatie ondersteunt. De leverancier werkt aan een oplossing, maar heeft daar nog enkele maanden voor nodig.
De IT-afdeling bespreekt het probleem met de CISO. Er worden aanvullende maatregelen afgesproken en de verantwoordelijke manager accepteert tijdelijk het resterende risico.
Het besluit wordt vastgelegd.
Drie maanden later is de oplossing nog niet beschikbaar. De leverancier vraagt om uitstel.
Omdat de applicatie belangrijk is voor de dagelijkse bedrijfsvoering, blijft de situatie ongewijzigd.
Een jaar later is er nog steeds niets veranderd.
En na drie jaar?
Dan vraagt een auditor waarom deze uitzondering eigenlijk nog bestaat.
Niemand weet het precies meer. De oorspronkelijke manager is vertrokken, de leverancier heeft inmiddels een nieuwe contactpersoon en de afspraak staat ergens in een oud document.
De uitzondering was tijdelijk. Het risico is permanent geworden.
Een uitzondering is niet hetzelfde als een oplossing
Informatiebeveiliging draait niet om het volledig uitsluiten van risico’s. Dat is praktisch onmogelijk.
Organisaties moeten voortdurend afwegingen maken tussen beveiliging, kosten, uitvoerbaarheid en bedrijfscontinuïteit.
Soms kan een beveiligingsmaatregel niet onmiddellijk worden uitgevoerd. Een tijdelijke afwijking kan dan verdedigbaar zijn, mits het resterende risico voldoende wordt beperkt en de toepasselijke verplichtingen worden nageleefd.
Het Nationaal Cyber Security Centrum (NCSC) onderscheidt verschillende manieren om risico’s te behandelen: accepteren, beperken, overdragen of vermijden.
Daarbij benadrukt het NCSC dat risico’s opnieuw moeten worden beoordeeld wanneer omstandigheden veranderen. NCSC
Een uitzondering is dus geen vrijbrief om een risico uit het zicht te laten verdwijnen.
Integendeel.
Juist een uitzondering vraagt om aantoonbare beheersing.
Wie heeft het risico eigenlijk geaccepteerd?
Hier ontstaat in veel organisaties verwarring.
De CISO heeft het risico beoordeeld. De IT-afdeling heeft aangegeven waarom een maatregel niet uitvoerbaar is. De FG heeft mogelijk gewezen op de gevolgen voor de bescherming van persoonsgegevens.
Maar wie heeft uiteindelijk besloten dat de organisatie het resterende risico mag dragen?
Dat behoort een daartoe bevoegde risico-eigenaar te zijn, doorgaans de verantwoordelijke voor het betrokken bedrijfsproces of een hoger managementniveau.
De CISO adviseert over de risico’s en mogelijke beveiligingsmaatregelen. De FG adviseert onafhankelijk over de bescherming van persoonsgegevens. De IT-afdeling zorgt voor technische uitvoering.
De verantwoordelijke manager moet binnen het vastgestelde mandaat een afgewogen besluit nemen.
Dat onderscheid is essentieel.
Wanneer een CISO adviseert dat een risico onaanvaardbaar is, maar het management besluit een activiteit toch voort te zetten, moet duidelijk zijn wie dat besluit heeft genomen en op welke gronden.
Bovendien kan niet ieder risico eenvoudigweg worden geaccepteerd. Een besluit mag niet betekenen dat wettelijke minimumverplichtingen buiten toepassing worden verklaard.
Van een vinkje naar een verantwoord besluit
Hoe organiseert een organisatie dit praktisch?
Neem opnieuw de personeelsapplicatie zonder multifactorauthenticatie.
In plaats van alleen te registreren dat een uitzondering is toegestaan, wordt een concreet besluitdossier opgebouwd.
Daarin wordt vastgelegd:
- Het risico: onbevoegde toegang tot persoonsgegevens door onvoldoende bescherming van gebruikersaccounts.
- De afweging: waarom de gewenste maatregel nog niet kan worden ingevoerd en welke alternatieven zijn onderzocht.
- De tijdelijke maatregelen: bijvoorbeeld beperkte netwerktoegang, aanvullende logging en extra controle op toegangsrechten.
- De verantwoordelijke: wie bevoegd is het resterende risico te accepteren en wie de maatregelen uitvoert.
- De geldigheid: tot welke datum de uitzondering geldt en wanneer herbeoordeling plaatsvindt.
- Het bewijs: welke controles aantonen dat de tijdelijke maatregelen daadwerkelijk functioneren.
Dit laatste punt verdient bijzondere aandacht.
Het vastleggen van een maatregel bewijst nog niet dat die maatregel werkt.
Een controleverslag, wijzigingsregistratie of aantoonbaar uitgevoerde toegangscontrole kan daarvoor aanvullend bewijs leveren.
Wat zegt de regelgeving?
De AVG verplicht organisaties passende technische en organisatorische maatregelen te nemen om persoonsgegevens te beschermen.
Daarbij moeten zij rekening houden met de risico’s voor betrokkenen. Artikel 32 AVG vraagt bovendien om het regelmatig testen, beoordelen en evalueren van beveiligingsmaatregelen.
De Autoriteit Persoonsgegevens benadrukt dat organisaties niet alleen maatregelen moeten treffen, maar ook moeten kunnen aantonen dat deze passend en voldoende zijn. (Autoriteit Persoonsgegevens)
Ook de Cyberbeveiligingswet is relevant.
Deze wet is op 15 augustus 2026 in werking getreden en geldt voor organisaties die binnen haar toepassingsbereik vallen.
Zij moeten passende en evenredige maatregelen nemen op basis van risicoanalyses. Het bestuur heeft daarbij een expliciete verantwoordelijkheid voor het goedkeuren van maatregelen en het toezicht op de uitvoering. NCSC
Voor overheidsorganisaties is daarnaast de BIO2 relevant. Versie 1.3 werd op 5 maart 2026 gepubliceerd en vormt een belangrijk normenkader voor risicogerichte informatiebeveiliging. De toepasselijke verplichtingen hangen samen met de Cyberbeveiligingswet, sectorale regelgeving en verplichtende zelfregulering. Digitale Overheid
De gemeenschappelijke gedachte achter deze kaders is duidelijk: beveiligingsmaatregelen moeten passen bij de risico’s en de organisatie moet haar keuzes kunnen verantwoorden.
De belangrijkste controle vindt plaats ná het besluit
Stel dat de tijdelijke uitzondering voor drie maanden wordt toegestaan.
Dan begint het werk eigenlijk pas.
De verantwoordelijke moet bewaken of de leverancier zijn afspraken nakomt, of de aanvullende maatregelen functioneren en of de risico’s ondertussen veranderen.
Misschien wordt de applicatie inmiddels ook buiten het organisatienetwerk gebruikt. Misschien verwerkt zij nieuwe categorieën persoonsgegevens. Of misschien blijkt een tijdelijke beveiligingsmaatregel onvoldoende effectief.
Dat zijn redenen om het risico opnieuw te beoordelen.
Een organisatie die aantoonbaar in control wil zijn, maakt deze herbeoordeling onderdeel van haar reguliere werkwijze.
Niet alleen wanneer een auditor ernaar vraagt, maar op vooraf bepaalde momenten en bij relevante veranderingen.
Hoe kan Spitimas IB&P ondersteunen?
Binnen Spitimas IB&P kunnen organisaties risico’s, maatregelen, assessments en bijbehorende documenten vastleggen en in samenhang beoordelen.
Dat ondersteunt het inzichtelijk maken van risico’s, de gekozen beheersmaatregelen en de informatie waarop beoordelingen zijn gebaseerd.
De betekenis daarvan zit niet in het administreren van zoveel mogelijk informatie.
Het gaat erom dat verantwoordelijken kunnen terugvinden welke risico’s bekend zijn, welke maatregelen zijn afgesproken en waarop besluiten zijn gebaseerd.
Spitimas kan daarbij ondersteunen met registreren, beoordelen en adviseren.
De verantwoordelijkheid voor besluiten en opvolging blijft bij de organisatie.
Een uitzondering mag geen vergeten besluit worden
Het probleem met tijdelijke uitzonderingen is zelden dat er ooit een afweging is gemaakt.
Het probleem ontstaat wanneer niemand meer controleert of die afweging nog geldig is.
Een organisatie is niet aantoonbaar in control omdat alle risico’s in een register staan.
Zij is aantoonbaar in control wanneer zij haar risico’s kent, passende maatregelen uitvoert, afwijkingen bewust beoordeelt en controleert of gemaakte afspraken worden nagekomen.
Daarom verdient iedere uitzondering drie eenvoudige vragen:
Waarom hebben we dit toegestaan? Wie is verantwoordelijk? En wanneer beoordelen we het opnieuw?
Als die vragen niet kunnen worden beantwoord, is de uitzondering zelf inmiddels een risico geworden.
Want aantoonbaar voldoen begint bij een besluit. Aantoonbaar in control zijn blijkt uit wat daarna gebeurt.
